フリーランスの Web 開発者
保守の仕事を見える形にする。
顧客に見えるのは請求書だけで、その裏の作業は見えません。確認した内容、変更した内容、再スキャンで確認できた修正をまとめたレポートを送れます。
 NeoShield
無料診断
フリーランス開発者、WordPress 保守事業者、小規模制作会社、MSP チーム向け
許可を得た Web サイトを診断し、証拠を説明し、プラットフォーム別の修正方法を示し、各修正が再診断で確認できたかを記録します。
Free プラン:1 サイト、月 1 回のスキャン · メールで登録、カード不要
所有または診断の許可があるサイトのみ · 公開ページと DNS の受動的な確認 · 攻撃、ログイン試行、総当たり、ファジング、負荷試験は行いません
Webサイト セキュリティレポート
パッシブ公開設定スコア · 確認推奨 3 件が未対応
このスコアは、本診断で完了したパッシブかつ許可された確認項目のみを評価したものです。ウェブサイト全体のセキュリティ評価やペネトレーションテストの結果ではありません。
確認済みの検出項目 0 件 · 確認推奨 3 件 · 参考情報 4 件 · 合格したチェック 32 件 · カバー率 45 件中 44 件
ほかに情報提供の観察事項 2 件
NeoShield 自社 Web サイトの実際のスキャン結果(2026年11月2日)。
スコアを下げるのは確認済みの検出項目(CF-)だけです。確認推奨(RR-)と参考情報(IO-)は下げません。スコアは公開されている設定のみを対象とし、侵入テストや認証、全体的な安全性の指標ではありません。スコアリングモデル 2026.08-d。 スコアの計算方法
レポート vs_d74d7c310573965e193d2c1b
35秒で分かる NeoShield
「うちのサイトは安全?」という質問に、推測ではなく根拠で答える流れを紹介します。診断、説明、修正、確認の4ステップです。
ステップ2は NeoShield 自身のサイトの実際の診断結果です。ステップ3と4はサンプルレポートのデモ用データです。 動画の画面は英語です。日本語字幕を表示しています。
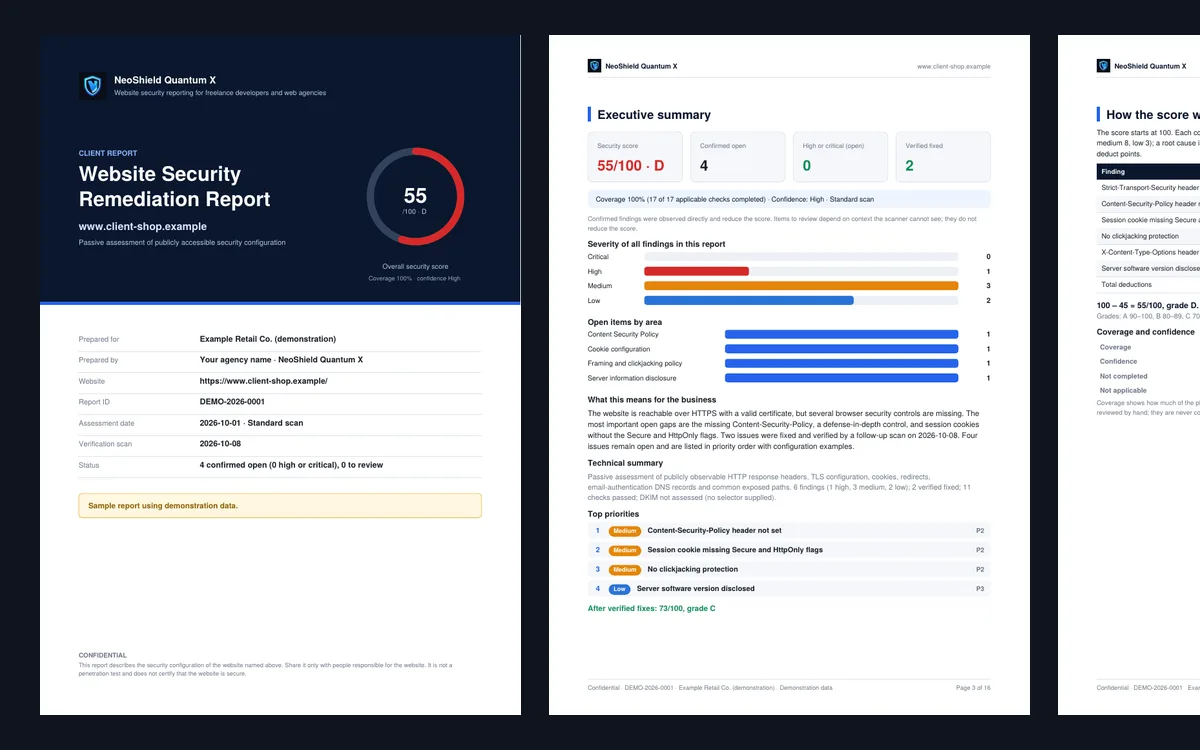
完全なサンプルレポートとその PDF のページです。デモ用データで、顧客のサイトではありません。
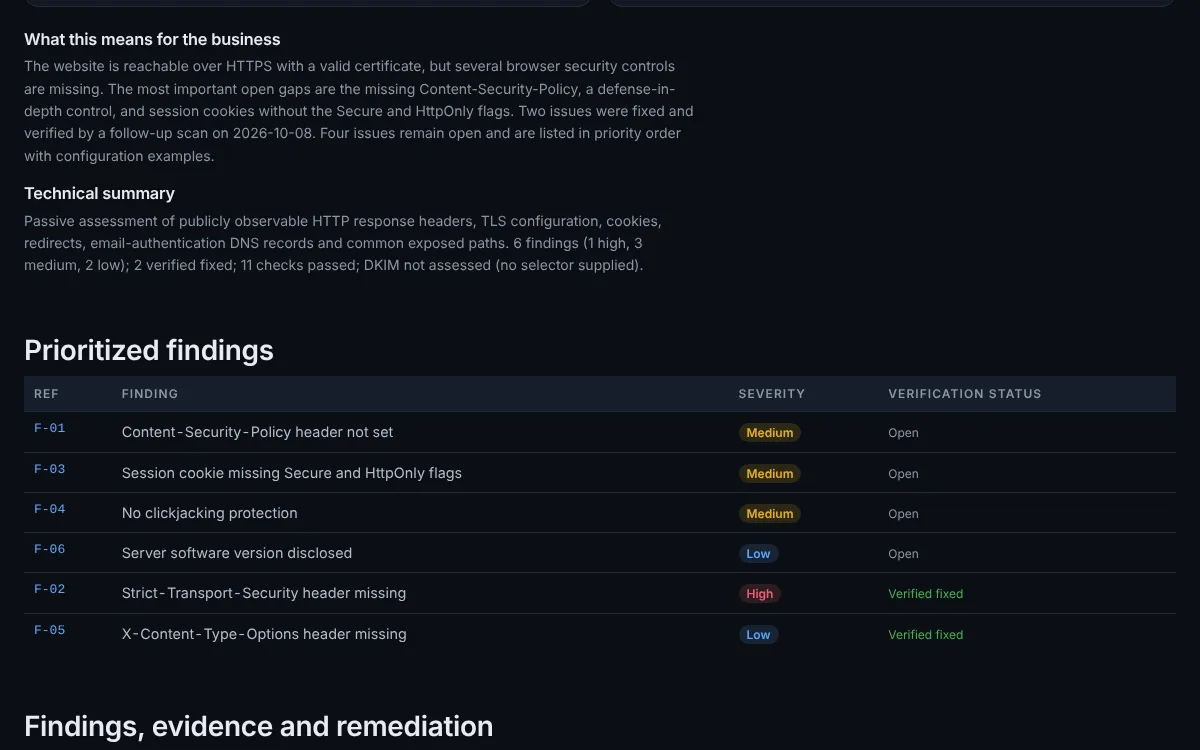
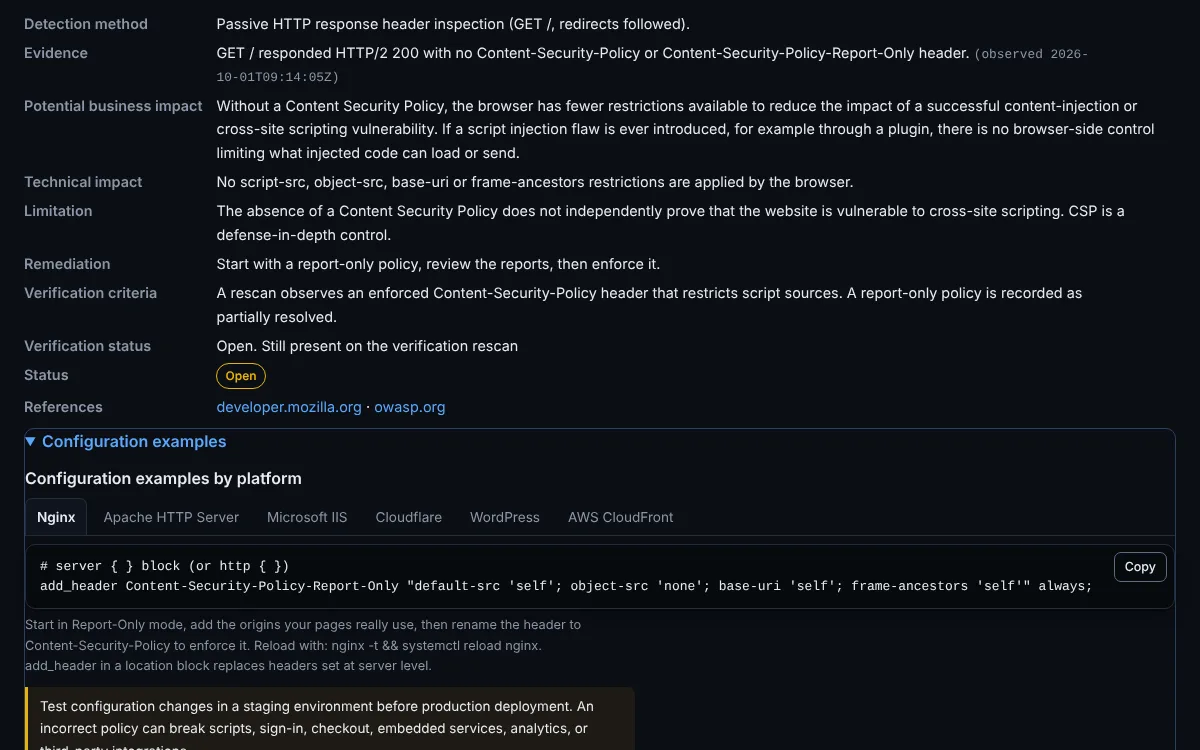
何が、どこで観測され、どの程度深刻で、なぜ重要かを、顧客に伝わる言葉で示します。
Nginx、Apache HTTP Server、Microsoft IIS、Cloudflare、WordPress、AWS CloudFront について、該当する場合にプラットフォーム別の出発点を示します。
反映後に再スキャンし、各指摘を「解決」「一部解決」「引き続き観測」「確認できず」として記録します。
他の人の Web サイトを管理し、作業したことを示す必要がある方。
フリーランスの Web 開発者
顧客に見えるのは請求書だけで、その裏の作業は見えません。確認した内容、変更した内容、再スキャンで確認できた修正をまとめたレポートを送れます。
WordPress 保守事業者
サイトごとのレポートを月次報告に添付できます。WordPress 向けの修正手順と、プラグインやホスティングの更新後に変わった設定を知らせる定期スキャン付きです。
小規模な Web 制作会社
各指摘に顧客向けのわかりやすい説明と開発者向けのプラットフォーム別修正が付くため、同じ説明をサイトごとに書き直す必要がありません。
小規模 MSP チーム
MSP / Team(早期アクセス)では顧客サイトを最短で毎日監視でき、サイトごとのレポート履歴と最大 5 ユーザーで運用できます。
サンプルレポートの指摘 1 件を例に、観測内容、説明の仕方、顧客のプラットフォーム向けの修正、確認の再スキャンまでを示します。 デモデータ
CF-02 高
顧客のプラットフォーム別の設定例
# server { } block (or http { })
add_header Strict-Transport-Security "max-age=300" always;
反映:nginx -t && systemctl reload nginx。location ブロック内の add_header は、server レベルで設定したヘッダーを置き換えます。
# Requires mod_headers (a2enmod headers)
Header always set Strict-Transport-Security "max-age=300"
VirtualHost または .htaccess に記述し、apachectl configtest を実行してから再読み込みします。
<!-- IIS 10 (version 1709+): applicationHost.config, inside the <site> element for this website -->
<!-- Stage 1: five minutes. Raise max-age in stages (see the rollout steps). -->
<hsts enabled="true" max-age="300" includeSubDomains="false" redirectHttpToHttps="true" />
ネイティブの HSTS 設定は IIS 10 バージョン 1709 以降で利用できます。それより古いバージョンでは customHeaders でヘッダーを追加します。
SSL/TLS > Edge Certificates > HTTP Strict Transport Security (HSTS) > Enable HSTS
1. Max Age: start with the shortest value offered
2. Include subdomains: off for now; turn on only when every subdomain serves HTTPS
3. Preload: off
4. Save, then raise Max Age in stages
Cloudflare では 5 分を選べないため、最初の段階は自社サーバーより長くなります。有効にする前に、すべての場所で HTTPS が動作することを確認してください。
<?php
// In a small site-specific plugin (or the child theme's functions.php)
add_action( 'send_headers', function () {
    header(
        "Strict-Transport-Security: "
        . "max-age=300"
    );
} );
ヘッダーは Web サーバーまたは CDN で設定するのが望ましく、これは WordPress しか操作できない場合の方法です。
CloudFront > Policies > Response headers > Create response headers policy
1. Security headers > Strict-Transport-Security: max-age 300 (raise in stages), includeSubDomains off
2. Origin override: enabled
3. Attach the policy to the distribution's cache behavior(s)
変更は数分以内にすべてのエッジロケーションに反映されます。
これは出発点であり完成した変更ではありません。AI 支援やテンプレートの手順は不完全または誤っている場合があります。本番適用前にステージングで確認・テストしてください。
2026年10月8日 の再診断で修正を確認
検出結果が「解決済み」になるのは、診断で確認できた場合だけです。再び検出されると自動で再オープンします。デモ用データです。
管理するすべての顧客Webサイトで、同じ手順を繰り返し使えます。
サイトを所有しているか、診断の許可があることを確認します。確認前には何も実行しません。
公開ページと DNS の受動的な確認:HTTPS、TLS、セキュリティヘッダー、Cookie、公開ファイル、SPF、DMARC、security.txt。
指摘は優先度順に並び、それぞれに観測した根拠と重要な理由が付きます。
顧客には読みやすいレポートを、開発者にはそのプラットフォーム向けの修正を渡します。PDF レポートは有料プランで利用できます。
修正の反映後、Verify Fix が再スキャンし、各指摘を解消、一部解消、引き続き観測、確認不可として記録します。有料プランの機能です。
定期スキャンが、修正した設定が元に戻った場合に知らせます。Pro は毎週、MSP / Team は最短で毎日です。
ペネトレーションテスト、専門家によるセキュリティ監査、コンプライアンス監査、認証ではありません。問題が見つからなくても、脆弱性がないことの証明にはなりません。 確認範囲と制限
Pro と MSP / Team に含まれます
2 つのアシスタントは日本語でも英語でも回答します。回答は人が確認するための下書きで、渡した根拠の量に合わせた長さになり、防御目的のセキュリティに限られます。
AI SOC コパイロット Labs
機密情報を除いたアラートの項目やスコアの内訳を貼り付けてください。根拠から分かることと分からないことを分け、考えられる原因と次の一手を示します。根拠がない場合は推測せず、短く答えて必要な情報を尋ねます。
質問の例 「リスクスコアが上がったのはなぜですか?」
AI セキュリティコンサルタント Labs
組織のことを説明しても、何も書かずに始めても構いません。前提と、内容を具体化するための確認事項(最大 5 つ)を添えた基本プランをすぐに示します。NIST CSF 2.0 と NIST SP 800-61 Rev. 3 に沿っています。
質問の例 「机上演習の計画も含めて、インシデント対応の準備を整えるにはどうすればよいですか?」
AI の出力は助言であり、人による確認が必要です。法的助言ではなく、侵害を確定するものでもなく、クエリの実行やシステムの変更は行いません。質問と回答の本文はログに記録しません。 プランを比較する
30日または365日の前払いパス。自動更新はありません。
¥0
1サイト · 月1回の手動診断 · 1回の診断につき中リスクの検出項目を最大3件まで詳細表示 · 1ユーザー
¥1,980 / 30日間
最大5件の監視対象サイト · 月100回の手動診断 · 毎週の監視 · 1ユーザー
¥7,980 / 30日間
含まれるユーザー1人あたり最大25件の監視対象サイト · 月100回の手動診断 · 最短で毎日の監視 · 5ユーザー
準備中: 顧客ごとのアクセス権を持つ個別の顧客ワークスペース, 制作会社のロゴ入りレポート, 月次エグゼクティブサマリー
SecurityHeaders、Qualys SSL Labs、MXToolbox はそれぞれの検査で役立ち、TLS については SSL Labs の方が NeoShield より詳しく検査します。引き続き併用してください。NeoShield が加えるのはチェックの周辺の作業です:顧客が読める 1 つのレポート、顧客のプラットフォーム向けの修正、修正ごとの確認、サイトごとの履歴。
| 項目 | SecurityHeaders | SSL Labs | MXToolbox | NeoShield |
|---|---|---|---|---|
| セキュリティチェック | HTTP セキュリティヘッダー | TLS と証明書(詳細) | DNS、メールサーバー、ブロックリストの照会 | ヘッダー、TLS、Cookie、公開ファイル、SPF、DMARC を1つのレポートに |
| 顧客向けレポート | 結果ページ | 結果ページ | 結果ページ | 顧客が読める PDF レポート(Pro、Team) |
| 修正ガイダンス | ヘッダーの説明 | 評価とプロトコルの詳細 | 問題の説明 | Nginx、Apache、IIS、Cloudflare、WordPress、CloudFront 別の修正手順 |
| 修正確認 | 再度テストして手作業で比較 | 再度テストして手作業で比較 | 再度テストして手作業で比較 | Verify Fix が各指摘を「解決」「一部解決」「未解決」として記録 |
| 監視 | 無料テストには含まれません | 無料テストには含まれません | DNS とメールの監視は別料金 | 後退を検知する定期スキャン(Pro、Team) |
| レポート履歴 | 顧客サイトごとには整理されません | 顧客サイトごとには整理されません | 顧客サイトごとには整理されません | アカウントごとに直近 100 件のレポートを Web サイト別に保存 |
| 制作会社向けの運用 | 1回に1サイト・1チェック | 1回に1サイト・1チェック | 1回に1サイト・1チェック | 顧客リスト、Security Center、共有シート(Team) |
| 料金 | 無料 | 無料 | 照会は無料、監視は有料プラン | 無料プランあり。Pro は 30 日 ¥1,980 |
各ツールの公開されている無料版に基づく比較です(2026年11月時点)。製品名は各社のものであり、NeoShield は各社と提携していません。NeoShield と併用してください。内容が古くなっていればお知らせください。修正します。 修正を報告する
2026 年に公開した新しいサービスです。導入事例や利用実績は、実在し承認を得たものだけを掲載します。
いいえ。NeoShield は、診断の許可があるサイトについて、公開されている設定を確認します:HTTPS と TLS、セキュリティヘッダー、Cookie、サーバー情報の露出、よく公開されてしまうファイル、SPF、DMARC、security.txt。攻撃、ログイン、総当たり、ファジング、負荷試験は行わず、ソースコードや内部システムも確認しません。専門家によるセキュリティ監査、コンプライアンス監査、認証ではなく、問題が見つからなくても脆弱性がないことの証明にはなりません。
ご自身が所有するWebサイト、または診断の許可を得ているWebサイト(保守契約の対象となる顧客サイトなど)に限ります。診断と定期診断の設定のたびに、この点を確認していただきます。
Web サイト1件、月1回の手動スキャン。すべての指摘について名称、重要度、対象ホスト、基本的な根拠、影響を表示し、中程度の指摘は最大3件まで全文を表示します。完全な根拠、プラットフォーム別の修正方法、エクスポート、Verify Fix、履歴、監視は有料プランに含まれます。
有料プランでは、各レポートを顧客や開発者に渡せる PDF で出力でき、「宛先」と「作成者」の名前を任意で入れられます。現在のレポートには NeoShield のブランドが入ります。制作会社のブランド表示は準備中です。
修正を反映した後、レポートから「修正を確認」を実行します(Pro と MSP / Team)。NeoShield が同じWebサイトを再診断し、検出項目ごとに解決済み、一部解決、未解決、確認不可のいずれかの結果を記録します。検出項目が解決済みになるのはスキャンで確認された場合だけで、再発すると自動的に再オープンされます。
いいえ。有料プランは現在、期間(30日または365日)を定めた前払いパスとして販売しており、自動更新はありません。期間が終わると、新しいパスを購入しない限り無料プランに戻ります。
NeoShield は日本で運営しています。サポートはメールのみで、ライブチャット、電話、SLA はありません。Pro へのご返信は 2 営業日以内を目安としています。診断、定期監視、決済は自動で動作するため、サポートからの返信を待つ必要はありません。
診断の許可がある 1 サイトから始めるか、まずサンプルレポート全体をお読みください。
Free プラン:1 サイト、月 1 回のスキャン · メールで登録、カード不要
所有または診断の許可があるサイトのみ · 公開ページと DNS の受動的な確認 · 攻撃、ログイン試行、総当たり、ファジング、負荷試験は行いません